أكاديمية طويق تطلق برنامج GRC لتأهيل خبراء إدارة المخاطر الأمن السيبراني وبناء استراتيجيات الحماية المؤسسية والجهات الحكومية والخاصة على الأنظمة الرقمية وأيضا توسع حجم البيانات التي تتعامل معها ثم ارتفاع التحديات المرتبطة بالاختراقات والهجمات الإلكترونية وتسرب المعلومات كما أن البرنامج لا يتعامل مع الأمن السيبراني باعتباره مجرد أدوات تقنية أو برامج لمكافحة الفيروسات فقط لكنه منظومة استراتيجية متكاملة تتطلب وضع سياسات واضحة والإلتزام بـ المعايير الأمنية لذا برنامج GRC يهتم تنمية قدرات المتدربين على فهم كيفية إدارة الأمن السيبراني ومواجهة التهديدات الرقمية بشكل جيد.
برنامج GRC من أكاديمية طويق :
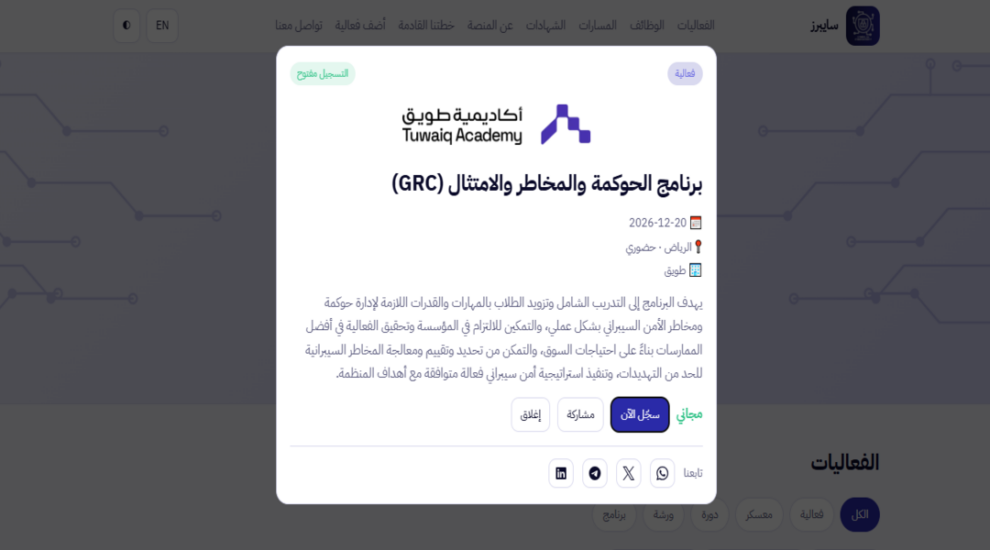
يكون برنامج حضوري ويبدأ 20 ديسمبر 2026 داخل الرياض في مجال حوكمة ومخاطر وامتثال الأمن السيبراني حيث تشير الحوكمة إلى مجموعة السياسات والهياكل التنظيمية والإجراءات التي تحدد كيفية إدارة الأمن السيبراني داخل المؤسسة ومن المسؤول عن اتخاذ القرارات الأمنية وكيفية توزيع الصلاحيات والمسؤوليات ثم إدارة المخاطر للتعرف على التهديدات التي تؤثر في أنظمتها ومعلوماتها وتحليل احتمالية حدوثها وتقدير حجم الأضرار المحتملة وأيضا الامتثال الذي يوضح مدى التزام المؤسسة بالقوانين المنظمة لأمن المعلومات والأمن السيبراني فإن الامتثال يتطلب التأكد من تطبيقها فعليا وقياس مدى فعاليتها.
من أهم أهداف البرنامج أن يتعلم المتدرب كيفية صياغة استراتيجية أمن سيبراني ترتبط بالأهداف الاستراتيجية للمنظمة. بحيث لا تكون الحماية التقنية نشاط منفصل عن الإدارة وإنما جزء من التخطيط المؤسسي واستدامة الأعمال. ثم يتعرف أبضا على منهجيات تحديد المخاطر التي تهدد البنية التحتية الرقمية وتحليل مصادرها. من حيث دراسة التهديدات المرتبطة بالاختراقات الإلكترونية وسرقة البيانات والبرمجيات الخبيثة وسوء استخدام الصلاحيات وتعطل الخدمات الرقمية. وأيضا لا يتوقف العمل عند اكتشاف المخاطر. لكن يمتد إلى اختيار الاستجابات المناسبة لها، سواء من خلال تجنب الخطر أو تقليله أو نقله أو قبول مستواه.
من مهارات هذا المجال القدرة على إعداد سجل للمخاطر السيبرانية. وهو مستند تنظيمي تسجل فيه المخاطر التي تواجه المؤسسة مع توضيح أسبابها واحتمالية حدوثها وتأثيرها والإجراءات المقترحة لمعالجتها. وتكون مدة التدريب أسبوعان ويعقد حضوريا في المقر الرئيسي لأكاديمية طويق بمدينة الرياض خلال الفترة المسائية من الساعة السادسة حتى التاسعة مساء. حيث يبدأ في 20 ديسمبر 2026 ويقدم باللغة العربية لـ فئة الكبار. لذلك فهو يشترط الحصول على درجة البكالوريوس في تخصص تقني، مثل علوم الحاسب أو تقنية المعلومات. وأن يكون المتقدم سعودي الجنسية مع أهمية وجود مستوى جيد في اللغة الإنجليزية. ثم إحضار جهاز حاسب محمول شخصي والالتزام بحضور جميع الجلسات التدريبية مع القدرة على العمل الجماعي.
أقرأ أيضا : الأكاديمية الوطنية الرائدة تطلق برنامج جديد للتدريب المبتدئ بالتوظيف
الوظائف المرتبطة بمجال GRC :
1. أخصائي حوكمة الأمن السيبراني الذي يتولى المساهمة في وضع السياسات والإجراءات الأمنية، وتنظيم المسؤوليات والصلاحيات ومتابعة تنفيذ خطط الحوكمة داخل المؤسسة.
2. محلل مخاطر الأمن السيبراني حيث أنه يعمل علي تحديد المخاطر الرقمية وتحليلها وتقييم مستويات تأثيرها وإعداد التقارير بدقة التي تساعد المؤسسة على تحديد أولويات المعالجة.
3. ثم أخصائي الامتثال السيبراني هو الذي يتابع مدى التزام المؤسسة بالضوابط والمعايير الأمنية ويشارك أيضا في عمليات التدقيق والمراجعة وتوثيق جميع الأدلة المتعلقة بالامتثال.
4. محلل GRC (GRC Analyst) يجمع بين الجوانب الثلاثة للحوكمة والمخاطر والامتثال ويساعد في متابعة سجلات المخاطر والسياسات الأمنية ومتطلبات الالتزام وإعداد التقارير الإدارية.
5. مستشار الحوكمة والمخاطر والامتثال هو الذي يساعد المؤسسات على تطوير منظومات الحوكمة وإدارة المخاطر والامتثال وتحديد الفجوات التنظيمية واقتراح التحسينات المناسبة.
ومن المهم التأكيد أن الالتحاق بالبرنامج لا يعني الحصول تلقائيا على وظيفة بهذه المسميات. فالفرص المهنية سوف تتأثر بالمؤهل العلمي والخبرة والمهارات والشهادات المتخصصة. كما توضح أكاديمية طويق أنها تقدم شهادات حضور لجميع برامجها ومعسكراتها. كما تقدم في بعض البرامج شهادات احترافية بالتعاون مع جهات عالمية منها شهادة CRISC التي تكون متخصصة في مخاطر نظم المعلومات والرقابة عليها. وشهادة CISA المتخصصة في تدقيق نظم المعلومات. وأيضا CISM تركز على إدارة أمن المعلومات ثم ISO/IEC 27001 Lead Implementer المرتبطة بتطبيق أنظمة إدارة أمن المعلومات. لذلك تلك الشهادات عبارة عن مسارات مهنية إضافية يمكن أن تدعم التطور الوظيفي.